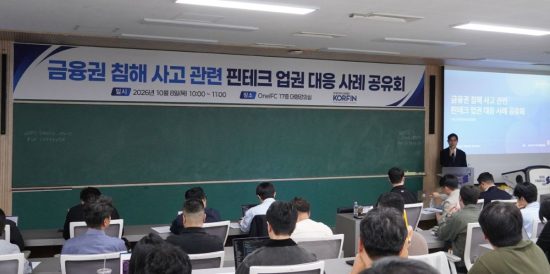
한국핀테크산업협회(회장 김종현, 이하 핀산협)가 8일 서울 One IFC에서 ‘금융권 침해사고 관련 핀테크 업권 대응 사례 공유회’를 개최했다. 이번 공유회는 최근 금융권 내 해킹 및 정보유출 등 침해사고가 잇따라 발생함에 따라, 전자금융업자와 핀테크 기업의 보안점검 및 대응 역량을 강화하고 추가 피해를 예방하기 위해 마련됐다.
최근 외부 노출 IT시스템의 공격표면을 악용한 침해 시도가 늘면서 자산 식별과 접근통제 등 선제적 보안의 중요성이 강조되고 있다. 이에 금융위원회가 금감원 IT보안 자체점검 체크리스트 활용과 대응 노하우 공유를 요청함에 따라, 핀산협은 금융당국의 대응 방향을 업계에 신속히 공유하고 현장 대응 사례를 점검하는 자리를 마련했다.
김종현 한국핀테크산업협회 회장은 “최근 금융권 침해사고는 특정 기업만의 문제가 아니라 금융서비스 전반의 신뢰와 직결되는 사안”이라며 “금융당국의 보안 강화 기조에 적극 협력하는 한편, 핀테크 업계도 사전에 위험요인을 확인하고 선제 대응하는 체계를 갖추는 것이 중요하다”고 말했다.
이어 “협회는 개별 기업이 확보한 침해사고 대응 경험과 정보를 업권 전체가 활용할 수 있도록 공유를 확대하고, 회원사들이 필요한 보안조치를 신속히 이행할 수 있도록 관계기관과지속적으로 협력해 나가겠다”고 덧붙였다.
이날 공유회에는 전자금융업자 및 회원사 보안·IT 담당자들이 참석해 금감원의 IT보안 체크리스트 주요 내용과 최근 침해사고 원인, 의심 IP 조치 사례, 유사 사고 예방방안 등을 논의했다. 금감원은 해킹 방어 성공·실패 사례를 비교 설명하고, 가맹점 등 외부 접근에 대한 추가 인증 강화 등 즉시 적용 가능한 대응책을 제시했다.
핀산협은 이번 공유회를 계기로 회원사를 대상으로 최근 침해위협 및 보안 관련 정보를 지속적으로 공유하는 한편, 금융위원회 등 금융당국의 정책·점검 방향과 연계해 핀테크 업권의 선제적인 보안점검과 침해사고 대응 역량 강화를 지원할 계획이다.
이미지 제공: 한국핀테크산업협회